

وقتی صحبت از طراحی سایت با وردپرس میشود، یکی از سؤالهایی که ممکن است برایتان پیش بیاید این است: وردپرس چقدر امن است؟
شاید شنیده باشید که بعضی سایتهای وردپرسی هک شدهاند یا اطلاعات کاربرانشان در معرض خطر قرار گرفته است. از طرف دیگر، سایتهای زیادی با وردپرس ساخته شدهاند و برای مدت طولانی بدون مشکل امنیتی جدی فعالیت میکنند.
پس امنیت وردپرس به چه چیزی بستگی دارد؟
واقعیت این است که امنیت یک سایت وردپرسی فقط به خود وردپرس محدود نمیشود. نسخه هسته وردپرس، افزونهها، قالبها، اطلاعات ورود کاربران، کانفیگ سرور و هاستینگ و نحوه مدیریت سایت همگی میتوانند روی امنیت آن تأثیر بگذارند.
در این مقاله بررسی میکنیم وردپرس چقدر امن است، چه آسیبپذیریهایی در سایتهای وردپرسی رایج هستند و برای کاهش خطرهای امنیتی چه اقداماتی میتوان انجام داد.
وردپرس چقدر امن است؟ امنیت آن به چه عواملی بستگی دارد؟
اگر بخواهیم به سؤال «وردپرس چقدر امن است؟» پاسخ کوتاهی بدهیم، باید گفت که وردپرس میتواند بستر امنی برای ساخت سایت باشد، اما نصب وردپرس بهتنهایی امنیت کامل سایت را تضمین نمیکند.
وردپرس مانند هر Cms دیگری ممکن است در طول زمان با مشکلات امنیتی روبهرو شود. به همین دلیل، نسخههای جدید آن منتشر میشوند تا مشکلات شناساییشده برطرف شوند.
امنیت یک سایت وردپرسی فقط به هسته وردپرس مربوط نیست. یک سایت معمولاً از چند بخش تشکیل شده است و هرکدام از این بخشها میتوانند روی امنیت کل سایت تأثیر بگذارند.
بهطور ساده میتوان امنیت یک سایت وردپرسی را حاصل مجموعهای از این عوامل دانست:
- •تنظیمات سرور و هاست
- • افزونهها
- • قالب
- • حسابهای کاربری و اطلاعات ورود
- •هسته وردپرس
- • فایلهای سایت
- • بهروزرسانی و نگهداری منظم
بنابراین حتی اگر هسته وردپرس بهروز و ایمن باشد، یک افزونه آسیبپذیر یا رمز عبور ضعیف میتواند مسیر دیگری برای حمله ایجاد کند.
چرا افزونهها و قالبها روی امنیت وردپرس تأثیر دارند؟
افزونهها و قالبها فقط برای تغییر ظاهر سایت یا اضافه کردن امکانات استفاده نمیشوند. آنها میتوانند به بخشهای مختلف سایت، فایلها و اطلاعات پایگاه داده دسترسی داشته باشند.
به همین دلیل، یک افزونه یا قالب آسیبپذیر میتواند امنیت سایت را تحت تأثیر قرار دهد.
در نتیجه، وقتی درباره امنیت وردپرس صحبت میکنیم، بهتر است فقط هسته وردپرس را بررسی نکنیم و کل مجموعه سایت را در نظر بگیریم.
آسیبپذیریهای رایج وردپرس کداماند؟
مشکلات امنیتی وردپرس شکلهای مختلفی دارند و همه آنها از یک مسیر ایجاد نمیشوند.
برخی حملات به اطلاعات ورود کاربران مربوط هستند. بعضی دیگر از آسیبپذیری موجود در افزونه یا قالب استفاده میکنند و گروهی نیز میتوانند از طریق تنظیمات نادرست سرور یا مدیریت سایت ایجاد شوند.
شناخت این موارد کمک میکند بدانیم برای محافظت از سایت باید روی چه بخشهایی تمرکز کنیم.
حمله Brute Force چیست و چگونه اتفاق میافتد؟
در حمله بروت فورس (Brute Force)، مهاجم تلاش میکند با امتحان کردن تعداد زیادی نام کاربری و رمز عبور، وارد حساب کاربری سایت شود.
اگر رمز عبور ساده باشد یا تعداد تلاشهای ورود محدود نشده باشد، شرایط برای چنین حملهای مناسبتر میشود.
برای مثال، رمزهایی که از عبارتهای بسیار رایج یا اطلاعات قابل حدس ساخته شدهاند، انتخاب مناسبی برای حسابهای مدیریتی نیستند.
برای کاهش این خطر میتوان از رمز عبور قوی و منحصربهفرد، ورود دو مرحلهای و محدود کردن تلاشهای ناموفق ورود استفاده کرد.
ورود دو مرحلهای چه نقشی در امنیت وردپرس دارد؟
در ورود دو مرحلهای یا 2FA، برای ورود به حساب فقط رمز عبور کافی نیست و یک مرحله تأیید دیگر نیز وجود دارد.
برای مثال، اگر رمز عبور حساب مدیریتی به دست فرد دیگری بیفتد، داشتن رمز عبور بهتنهایی برای ورود کافی نخواهد بود و مرحله دوم تأیید نیز باید انجام شود.
برای فعال کردن این قابلیت در وردپرس میتوان از افزونههای امنیتی مانند All-In-One Security (AIOS) و Wordfence استفاده کرد که قابلیت ورود دو مرحلهای را ارائه میدهند.
2FA امنیت را صددرصد تضمین نمیکند، اما یک لایه امنیتی دیگر به حساب کاربری اضافه میکند و میتواند خطر دسترسی غیرمجاز را کاهش دهد.
استفاده از نام کاربری قابل حدس چه مشکلی ایجاد میکند؟
XML-RPC وردپرس چیست و باید آن را غیرفعال کرد؟
XML-RPC قابلیتی در وردپرس است که امکان ارتباط برخی برنامهها و سرویسها با سایت را فراهم میکند.
بنابراین نمیتوان گفت XML-RPC ذاتاً یک قابلیت ناامن است. مسئله اصلی این است که آیا سایت به آن نیاز دارد و آیا به شکل مناسبی مدیریت شده است یا خیر.
اگر سایت یا یکی از سرویسهای متصل به آن به XML-RPC نیاز نداشته باشد، محدود کردن یا غیرفعال کردن آن میتواند یکی از اقدامات امنیتی باشد.
با این حال، قبل از غیرفعال کردن آن باید بررسی شود که افزونه یا سرویس خاصی به این قابلیت وابسته نباشد.
چرا رمز عبور ضعیف امنیت سایت را کاهش میدهد؟
رمز عبور یکی از سادهترین بخشهایی است که میتواند امنیت یک حساب را تحت تأثیر قرار دهد.
رمزهایی که شامل نام، تاریخ تولد، نام سایت یا عبارتهای رایج هستند، برای حساب مدیریتی انتخاب مناسبی نیستند.
بهتر است برای هر حساب مهم از یک رمز عبور طولانی، منحصربهفرد و غیرقابل حدس استفاده کنید و رمز مدیریت سایت را در سرویسهای دیگر به کار نبرید.
آسیبپذیریهای افزونه و قالب وردپرس چه مواردی هستند؟

همه حملات از صفحه ورود شروع نمیشوند.
گاهی یک مشکل در کدنویسی افزونه یا قالب میتواند مسیر دیگری برای حمله ایجاد کند. در چنین شرایطی حتی داشتن رمز عبور قوی نیز بهتنهایی کافی نیست.
XSS چیست و چگونه سایت وردپرسی را تهدید میکند؟
XSS یا Cross-Site Scripting یکی از آسیبپذیریهای شناختهشده در برنامههای تحت وب است.
SQL Injection چیست؟
اطلاعات مختلف سایت وردپرسی مانند نوشتهها، کاربران، تنظیمات و بسیاری از دادههای دیگر در دیتابیس ذخیره میشوند.
SQL Injection زمانی رخ میدهد که ورودی کاربر به شکل ناامن وارد Query پایگاه داده شود و مهاجم بتواند روی نحوه اجرای آن تأثیر بگذارد.
این نوع آسیبپذیری معمولاً به مشکل در کدنویسی مربوط است.
بنابراین اگر یک افزونه یا قالب آسیبپذیر باشد، حتی سایتی که رمزهای عبور مناسبی دارد نیز ممکن است از مسیر دیگری در معرض خطر قرار بگیرد.
حمله Authentication Bypass چیست؟
احراز هویت فرآیندی است که مشخص میکند کاربر واقعاً همان فردی است که ادعا میکند. برای مثال، هنگام ورود به پیشخوان وردپرس، سیستم باید اطلاعات ورود را بررسی کند تا مطمئن شود کاربر مجاز به دسترسی به حساب خود است.
در Authentication Bypass یا دور زدن احراز هویت، یک آسیبپذیری امنیتی میتواند باعث شود مهاجم بخشی از این فرآیند را دور بزند و بدون داشتن اطلاعات ورود یا مجوز لازم، به بخشهایی از سایت دسترسی پیدا کند.
این نوع آسیبپذیری معمولاً به نقص در کدنویسی وردپرس، افزونه یا قالب مربوط میشود و در صورت سوءاستفاده میتواند دسترسیهای غیرمجاز ایجاد کند.
آپلود فایل مخرب در وردپرس چگونه اتفاق میافتد؟
بسیاری از سایتها امکان آپلود فایل را در اختیار کاربران قرار میدهند؛ برای مثال، بارگذاری تصویر در پروفایل یا ارسال فایل از طریق یک فرم.
اگر سیستم آپلود بهدرستی محدود نشده باشد، مهاجم ممکن است بتواند فایلی را وارد سایت کند که برای اجرای کد مخرب مورد استفاده قرار گیرد.
به همین دلیل، فقط بررسی پسوند فایل کافی نیست و نحوه پردازش، اعتبارسنجی و محل ذخیره فایل نیز اهمیت دارد.
اشتباهات رایج در امنیت وردپرس کداماند؟
یک مشکل امنیتی همیشه نتیجه یک حمله پیچیده نیست.
گاهی چند تصمیم ساده در مدیریت سایت میتوانند سطح امنیت را کاهش دهند. شناخت این اشتباهات میتواند به جلوگیری از بسیاری از مشکلات رایج کمک کند.
استفاده از قالب و افزونه نالشده چه خطری دارد؟
افزونه یا قالب نالشده معمولاً نسخهای دستکاریشده از یک محصول پولی است که بدون مجوز در اختیار کاربران قرار میگیرد.
مسئله فقط مجوز استفاده نیست. شما نمیتوانید با اطمینان بدانید فایل دریافتشده دقیقاً چه تغییراتی نسبت به نسخه اصلی داشته است.
ممکن است کدهای مخرب یا تغییرات دیگری در آن وجود داشته باشد که در نگاه اول قابل مشاهده نباشند.
به همین دلیل، استفاده از افزونه و قالب از منابع معتبر میتواند ریسک امنیتی سایت را کاهش دهد.
بهروزرسانی نکردن وردپرس و افزونهها چه خطری دارد؟
نرمافزارها در طول زمان ممکن است با مشکلات جدید روبهرو شوند و نسخههای جدید برای رفع این مشکلات منتشر شوند.
اگر وردپرس، افزونه یا قالب برای مدت طولانی بهروزرسانی نشود، سایت ممکن است همچنان از نسخهای استفاده کند که مشکل امنیتی شناختهشدهای دارد.
به همین دلیل، بهروزرسانی منظم یکی از بخشهای مهم نگهداری سایت است.
البته قبل از بهروزرسانیهای مهم، بهتر است یک نسخه پشتیبان مطمئن در اختیار داشته باشید.
چرا بهتر است ویرایشگر فایل وردپرس را غیرفعال کنیم؟
وردپرس امکان ویرایش مستقیم بعضی فایلهای قالب و افزونه را از داخل پنل مدیریت فراهم میکند.
این قابلیت میتواند برای بعضی مدیران کاربردی باشد، اما اگر فردی غیرمجاز به یک حساب مدیریتی دسترسی پیدا کند، ممکن است از همین امکان برای تغییر کد سایت استفاده کند.
اگر به این قابلیت نیاز ندارید، میتوانید آن را غیرفعال کنید.
در فایل wp-config.php میتوان از تنظیم زیر استفاده کرد:
define( 'DISALLOW_FILE_EDIT', true );چگونه از فایل wp-config.php محافظت کنیم؟
فایل wp-config.php یکی از فایلهای مهم وردپرس است و اطلاعات مربوط به اتصال سایت به دیتابیس در آن قرار دارد.
به همین دلیل، دسترسی عمومی و غیرضروری به این فایل نباید وجود داشته باشد.
یکی از اقدامات امنیتی، تنظیم مناسب سطح دسترسی فایل و در صورت استفاده از Apache، محدود کردن دسترسی مستقیم به آن از طریق تنظیمات سرور است.
با این حال، برای Permission یک عدد ثابت که برای تمام سرورها مناسب باشد وجود ندارد. مقدار مناسب به ساختار سرور، کاربر وبسرور و نحوه میزبانی سایت بستگی دارد.
چرا بکاپ گرفتن برای امنیت وردپرس ضروری است؟
بکاپ جلوی هک شدن سایت را نمیگیرد، اما میتواند میزان خسارت را کاهش دهد و فرایند بازیابی سایت را سادهتر کند.
فرض کنید سایت به هر دلیلی هک شود یا اطلاعات آن در اثر یک مشکل سرور از بین برود. اگر نسخه پشتیبان مناسبی داشته باشید، امکان بازگرداندن سایت بیشتر خواهد بود.
بهتر است همه نسخههای پشتیبان را روی همان سروری که سایت قرار دارد نگه ندارید. در صورت بروز مشکل برای سرور، ممکن است نسخههای پشتیبان نیز از دسترس خارج شوند.
چگونه امنیت وردپرس را بدون برنامهنویسی افزایش دهیم؟
برای انجام بسیاری از اقدامات امنیتی لازم نیست برنامهنویس باشید.
چند کار ساده مانند استفاده از رمز عبور مناسب، فعال کردن ورود دو مرحلهای، بهروزرسانی منظم و گرفتن بکاپ میتواند وضعیت امنیتی سایت را بهتر کند.
۱-استفاده از رمز عبور قوی و منحصربهفرد
برای حسابهای مهم، بهخصوص حساب مدیر سایت، از رمز عبوری استفاده کنید که طولانی و غیرقابل حدس باشد.
همچنین بهتر است رمز عبور مدیریت سایت را در سرویسهای دیگر استفاده نکنید.
۲-فعال کردن ورود دو مرحلهای
ورود دو مرحلهای یک مرحله امنیتی دیگر به فرآیند ورود اضافه میکند.
در نتیجه، در صورت لو رفتن رمز عبور، مهاجم همچنان برای ورود به مرحله دوم تأیید نیاز خواهد داشت.
۳-محدود کردن تلاشهای ورود ناموفق
اگر یک ربات بتواند بدون محدودیت رمزهای مختلف را امتحان کند، شرایط برای حمله Brute Force مناسبتر میشود.
محدود کردن تلاشهای ناموفق میتواند تعداد این درخواستها را کنترل کند.
۴-استفاده از افزونه امنیتی معتبر
۵-استفاده از WAF برای افزایش امنیت وردپرس
WAF یا Web Application Firewall لایهای برای بررسی و فیلتر کردن برخی درخواستهای ورودی به سایت است.
به زبان ساده، میتوان WAF را یک فیلتر امنیتی در مسیر درخواستهای سایت در نظر گرفت.
WAF میتواند یک لایه دفاعی دیگر ایجاد کند، اما جایگزین بهروزرسانی، رمز عبور مناسب، بکاپ و سایر اقدامات امنیتی نیست.
افزونههای امنیتی وردپرس چه کاربردی دارند؟
افزونههای امنیتی وردپرس بخشی از فرایند محافظت از سایت را سادهتر میکنند و میتوانند امکانات مختلفی برای شناسایی و کاهش برخی تهدیدهای امنیتی در اختیار مدیر سایت قرار دهند. بسته به نوع افزونه، این امکانات میتواند شامل فایروال، بررسی فایلهای مشکوک، محافظت از ورود کاربران، ورود دو مرحلهای و بررسی فعالیتهای غیرعادی باشد.
با این حال، افزونه امنیتی بهتنهایی امنیت کامل سایت را تضمین نمیکند و بهتر است در کنار اقداماتی مانند بهروزرسانی وردپرس و افزونهها، استفاده از رمز عبور قوی، مدیریت دسترسی کاربران و تهیه نسخه پشتیبان استفاده شود.
افزونههای امنیتی معروف وردپرس کداماند؟
افزونههای مختلفی برای افزایش امنیت وردپرس وجود دارند که از جمله آنها میتوان به:
Wordfence، All-In-One Security (AIOS)، Sucuri Security، Solid Security و MalCare اشاره کرد.
امکانات این افزونهها یکسان نیست و هرکدام مجموعه متفاوتی از ابزارهای امنیتی را ارائه میدهند. بنابراین قبل از نصب، بهتر است امکانات افزونه، نیازهای سایت و سازگاری آن با سایر افزونههای نصبشده بررسی شود.
همچنین نصب چند افزونه امنیتی بهصورت همزمان لزوماً باعث افزایش امنیت نمیشود و ممکن است بعضی قابلیتهای آنها با یکدیگر تداخل داشته باشند. انتخاب یک افزونه مناسب و تنظیم صحیح آن معمولاً اهمیت بیشتری از نصب چند ابزار امنیتی مختلف دارد.
تنظیمات پیشرفته امنیت وردپرس
بعضی اقدامات امنیتی به تنظیمات هاست و وبسرور مربوط هستند.
اگر با این تنظیمات آشنا نیستید، بهتر است اجرای آنها را به فردی بسپارید که با ساختار سرور آشنایی دارد؛ زیرا یک تنظیم اشتباه ممکن است باعث از کار افتادن بخشی از سایت شود.
محافظت از wp-config.php با تنظیمات سرور
اگر سایت روی Apache قرار داشته باشد، میتوان از .htaccess برای محدود کردن دسترسی مستقیم به فایلهای حساس استفاده کرد.
برای مثال، دسترسی مستقیم به wp-config.php را میتوان محدود کرد.
اما اگر سایت روی Nginx باشد، .htaccess روش مناسبی نیست و تنظیمات مربوط به همان وبسرور باید استفاده شود.
بنابراین روش اجرای این نوع تنظیمات به محیط میزبانی سایت بستگی دارد.
محدود کردن اجرای PHP در پوشه uploads
پوشه uploads معمولاً برای نگهداری فایلهایی استفاده میشود که در سایت آپلود شدهاند.
اگر مهاجم بتواند یک فایل مخرب را وارد این پوشه کند و سرور نیز اجازه اجرای آن را بدهد، شرایط برای سوءاستفاده فراهمتر میشود.
به همین دلیل، در برخی تنظیمات امنیتی اجرای فایلهای PHP در این پوشه محدود میشود.
روش انجام این کار به نوع وبسرور بستگی دارد و بهتر است با توجه به ساختار هاست انجام شود.
آیا غیرفعال کردن XML-RPC همیشه لازم است؟
خیر.
XML-RPC برای بعضی قابلیتها و سرویسها کاربرد دارد. بنابراین قبل از غیرفعال کردن آن باید بررسی شود که سایت یا افزونههای آن به این قابلیت وابسته نباشند.
اگر سایت به XML-RPC نیازی ندارد، محدود کردن آن میتواند یکی از اقدامات کاهش سطح حمله باشد.
چکلیست امنیت وردپرس
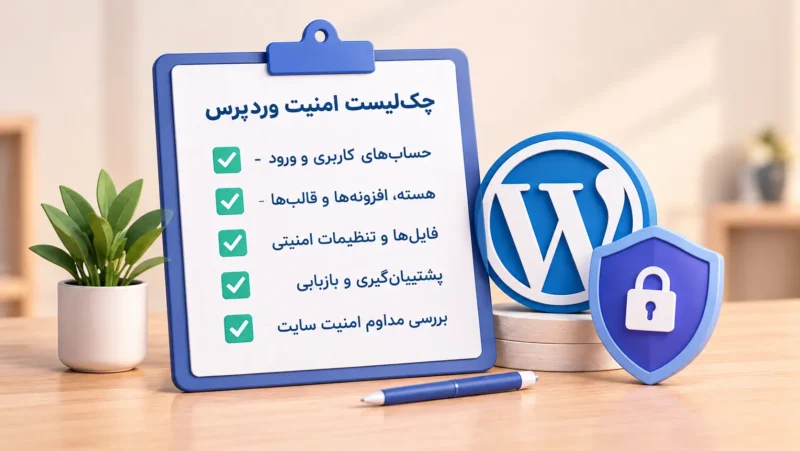
امنیت وردپرس فقط با انجام یک کار تأمین نمیشود. برای بررسی وضعیت امنیت سایت، موارد زیر را بهصورت دورهای بررسی کنید:
۱- حسابهای کاربری و ورود
• برای حسابهای مدیریتی از نام کاربری قابل حدس مانند `admin`، `administrator` یا `test` استفاده نمیشود.
• رمز عبور حسابهای مهم طولانی، قوی و منحصربهفرد است.
• ورود دو مرحلهای (2FA) برای حسابهای مدیریتی فعال است.
• تعداد تلاشهای ناموفق برای ورود محدود شده است.
• سطح دسترسی هر کاربر فقط به اندازه نیاز او تعیین شده است.
• حسابهای قدیمی و بلااستفاده بررسی و در صورت نیاز حذف شدهاند.
۲- وردپرس، افزونهها و قالب
• هسته وردپرس بهروز است.
• افزونهها و قالبها به آخرین نسخه معتبر بهروزرسانی شدهاند.
• افزونهها و قالبهای بلااستفاده حذف شدهاند.
• از افزونهها و قالبهای نالشده استفاده نمیشود.
• افزونهها و قالبها از منابع معتبر دریافت میشوند.
• افزونههای امنیتی و سایر ابزارهای نصبشده بهصورت دورهای بررسی میشوند.
۳- فایلها و تنظیمات امنیتی
• ویرایشگر فایل وردپرس در صورت عدم نیاز غیرفعال شده است.
• دسترسی غیرضروری به فایل `wp-config.php` محدود شده است.
• اجرای فایلهای PHP در پوشه `uploads` در صورت نیاز محدود شده است.
• XML-RPC در صورتی که سایت به آن نیاز ندارد، محدود یا غیرفعال شده است.
• تنظیمات امنیتی هاست و وبسرور نیز بررسی شدهاند.
• در صورت استفاده از WAF، قوانین و گزارشهای آن بهصورت دورهای بررسی میشوند.
۴- پشتیبانگیری و بازیابی
• از فایلهای سایت و پایگاه داده بهصورت منظم نسخه پشتیبان تهیه میشود.
• نسخههای پشتیبان فقط روی همان سرور اصلی نگهداری نمیشوند.
• امکان بازیابی سایت از نسخه پشتیبان بررسی شده است.
• قبل از بهروزرسانیهای مهم، یک نسخه پشتیبان قابل بازیابی وجود دارد.
۵- بررسی مداوم امنیت سایت
• گزارشهای امنیتی و هشدارهای مربوط به سایت بررسی میشوند.
• در صورت مشاهده تغییرات غیرعادی در فایلها یا محتوای سایت، موضوع بررسی میشود.
• در صورت مشاهده رفتار مشکوک، وضعیت افزونهها، قالب و حسابهای کاربری بررسی میشود.
• در صورت نیاز، سایت با ابزارهای امنیتی برای شناسایی مشکلات احتمالی بررسی میشود.
این چکلیست به معنی امنیت کامل سایت نیست، اما میتواند برای بررسی منظم مهمترین بخشهای امنیت وردپرس و کاهش ریسکهای رایج مورد استفاده قرار گیرد.
جمعبندی؛ وردپرس چقدر امن است؟
در نهایت، پاسخ به سؤال «وردپرس چقدر امن است؟» به یک عدد یا یک پاسخ ساده محدود نمیشود.
وردپرس میتواند بستر مناسبی برای ساخت سایت باشد، اما امنیت آن به مجموعهای از عوامل وابسته است. نسخه وردپرس، افزونهها، قالب، رمزهای عبور، سطح دسترسی کاربران، تنظیمات سرور و نحوه نگهداری سایت همگی در این موضوع نقش دارند.
به همین دلیل، امنیت وردپرس را بهتر است یک فرایند مداوم در نظر بگیریم، نه کاری که فقط هنگام راهاندازی سایت انجام شود.
بهروزرسانی منظم، استفاده از منابع معتبر، مدیریت دسترسیها، رمزهای عبور مناسب و داشتن نسخه پشتیبان از مهمترین اقداماتی هستند که میتوانند به کاهش ریسکهای امنیتی کمک کنند.
اما اگر هنوز در مرحله انتخاب روش ساخت سایت هستید و میخواهید بدانید وردپرس یا کدنویسی اختصاصی از نظر امکانات، هزینه، مدیریت و شرایط استفاده چه تفاوتهایی دارند، میتوانید مقایسه این دو روش را نیز بررسی کنید.
سؤالات متداول درباره امنیت وردپرس
آیا وردپرس برای طراحی سایت امن است؟
بله. وردپرس میتواند برای ساخت سایت امن باشد، اما امنیت آن فقط به هسته وردپرس وابسته نیست و عواملی مانند افزونهها، قالب، رمزهای عبور،
هاست و نحوه مدیریت سایت نیز اهمیت دارند.
آیا افزونههای نالشده باعث هک سایت میشوند؟
استفاده از افزونه یا قالب نالشده ریسک امنیتی بیشتری دارد، زیرا نمیتوان با اطمینان از سالم بودن فایلها و تغییر نکردن کد آنها مطمئن بود.
چگونه جلوی حمله Brute Force به وردپرس را بگیریم؟
استفاده از رمز عبور قوی و منحصربهفرد، فعال کردن ورود دو مرحلهای و محدود کردن تلاشهای ناموفق ورود از اقداماتی هستند که میتوانند ریسک این نوع حمله را کاهش دهند.
آیا تغییر آدرس ورود وردپرس امنیت سایت را بیشتر میکند؟
تغییر آدرس ورود ممکن است بعضی درخواستهای خودکار را کاهش دهد، اما نباید آن را راهکار اصلی امنیتی در نظر گرفت.
اگر رمز عبور ضعیف باشد یا افزونه آسیبپذیری روی سایت وجود داشته باشد، تغییر آدرس ورود مشکل اصلی را برطرف نمیکند.
بهترین سطح دسترسی برای فایل wp-config.php چیست؟
یک عدد ثابت برای همه سایتها وجود ندارد. سطح دسترسی مناسب به ساختار سرور و نحوه اجرای وردپرس بستگی دارد.
مهم این است که این فایل فقط برای افراد و سرویسهایی که واقعاً به آن نیاز دارند قابل خواندن باشد و دسترسی عمومی به آن وجود نداشته باشد.
دیدگاه خود را بنویسید